
亚马逊服务器账户开通与防封风控深度解析:企业级AWS代理开户、合规充值与多账号安全隔离实战手册
一、黑色灰产与风控悬崖:买来的“亚马逊账号”为何总在关键时刻暴毙?
对于所有在海外拓展业务的企业和开发者来说,拥有一个稳定合规的云端基础设施账户是生死攸关的前提。然而在现实中,搜索“亚马逊账号出售”、“亚马逊账号购买”或“服务器买卖”的用户屡见不鲜。很多人出于对注册门槛的畏难情绪,或者轻信了灰色中介宣称的“现成老号、即开即用、无限算力”,花费几百上千元购买了来路不明的二手亚马逊账号。
但这种操作往往伴随着极其惨痛的代价。一个典型且真实的行业案例:某跨境游戏发行团队在进行海外公测前夕,通过第三方中介购买了5个所谓的“高权重亚马逊账号”,并在上面部署了分布式网关、跨区数据库同步集群与几十台高性能EC2计算节点。就在游戏上线当晚,海外玩家大量涌入、算力负载飙升之际,AWS风控系统突然触发全局拦截,5个账号全部遭遇即时挂起(Suspension)!中介直接失联,团队由于没有账号的原始注册身份证明(KYC),根本无法通过官方申诉解封,数万在线玩家瞬间断连,直接导致该游戏出海计划彻底夭折。
作为长期处理各类企业级复杂云架构的资深亚马逊云服务器代理商,我们必须负责任地告诉大家:亚马逊云(AWS)拥有全球云计算行业最严密、最智能的自动化反欺诈与风控体系(AWS Fraud & Abuse Detection Engine)。任何试图通过非正规手段获取或买卖的账号,在现代AI风控模型面前都无异于“裸奔”。
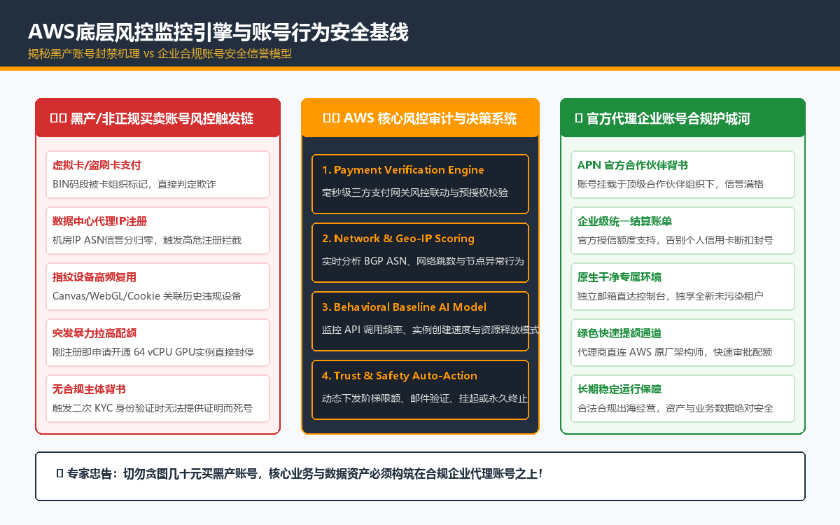
▲ 图:AWS底层风控监控引擎与账号安全行为基线识别模型图
二、硬核解密:AWS底层风控引擎是如何揪出异常账号并瞬间封停的?
要想彻底避免封号风险,就必须从计算机底层原理理解AWS的风控决策逻辑。AWS风控系统并非单纯依赖人工审核,而是由一整套毫秒级响应的分布式AI与大数据引擎共同驱动:
1. 支付源指纹与BIN码段风控(Payment Source Fingerprinting)
支付方式是AWS最敏感的风控红线。黑产账号通常使用虚拟信用卡(VCC)批量生成卡号或被盗用的海外个人信用卡。AWS与全球各大发卡机构及Visa/Mastercard清算网络建立了实时反欺诈联动。如果绑定的卡号BIN码段被标记为高风险预付卡、存在历史拒付(Chargeback)记录,或者账单地址与注册国家不匹配,系统会在扣款验证阶段立即将账号标记为高危欺诈(Fraudulent Account)并锁死控制台。
2. 网络ASN与注册环境信誉画像(IP ASN & Device Fingerprinting)
很多人以为挂一个代理工具就能瞒天过海,但在AWS的风控探针面前这完全是掩耳盗铃。AWS会在注册与登录时深度检测客户端的公网IP所属ASN(自治系统号)。若IP来自于公开的数据中心(Datacenter Proxy)而非真实的住宅宽带或正规企业专线,其信誉分将直接降至冰点。此外,系统通过前端JS脚本提取浏览器Canvas指纹、WebGL渲染器特征、WebRTC真实内网IP及操作系统时区语言,一旦发现多账号在同一台物理机上频繁切换,就会立即判定为关联作弊并实施“连坐式”批量封禁。
3. 算力行为基线偏离(Behavioral Baseline Anomaly)
正常企业的用云行为具有循序渐进的特征(先配置VPC、设置安全组、创建轻量测试机,逐步过渡到生产集群)。而黑产或恶意刷量账号往往在注册成功后短短几十分钟内,便疯狂调用API批量创建最高规格的GPU实例(如p4d/g5系列)或尝试占满256个vCPU配额。这种极端偏离基线的行为特征会瞬间触发AWS安全团队的异常阻断机制。
三、正规之道:企业选择官方AWS代理商开通账户的降维优势
既然个人自建账号与买号风险极高,那么正规企业出海的正确姿势是什么?答案就是通过具有官方资质的亚马逊云服务器代理商进行合规开户与代充。为了让大家清晰对比两者差异,我们梳理了如下全景对比表:
对比维度 | 非正规/买卖亚马逊账号 | 个人/普通企业官网自建账号 | 官方AWS代理商合规企业开通 |
账号所有权 | 中介掌握原始邮箱,随时可能被找回 | 企业自持,但绑定个人信用卡风险高 | 100%独立归属企业,拥有最高Root与IAM控制权 |
风控与稳定性 | 极高危,随时因关联/拒付猝死封号 | 中等,常因突发流量或异地登录被风控 | 极高稳定,挂载于官方合作伙伴信誉体系下,免封 |
支付与充值 | 必须绑外币卡,面临盗刷与汇率损失 | 必须企业/个人信用卡,占用外汇额度 | 支持境内公对公人民币、美元电汇、多币种合规充值 |
发票与财税 | 完全无法提供正规发票,无法入账 | 仅能获取海外形式Invoice,难以做进项抵扣 | 开具正规增值税专用发票,100%合规抵扣税负 |
算力配额上限 | 极低默认配额,申请提额必死 | 普通默认配额,工单提额审批周期漫长 | 代理商绿色通道直连原厂,极速批准高算力配额 |
采购商务折扣 | 无折扣,且中介层层加价倒卖 | 官网标准公开价格,无大客户议价权 | 享受代理商专属阶梯返点折扣 (15%~30% 综合降本) |
技术支持保障 | 零支持,出问题即失联 | 需额外按月付费购买昂贵的AWS Support | 7x24小时代理商架构师团队免费一对一技术保驾护航 |
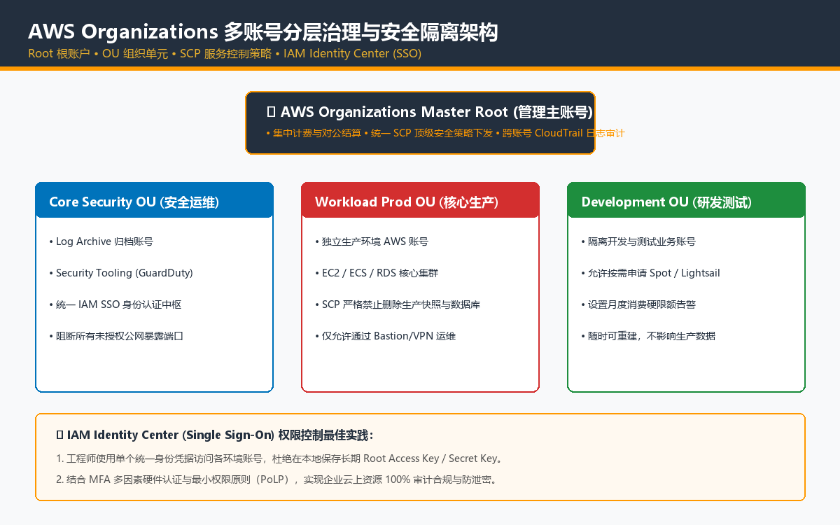
▲ 图:AWS Organizations 多账号分层治理与安全隔离架构图
四、企业级云上安全架构实战:AWS Organizations与多账号隔离法则
对于拥有多条业务线或跨国业务的企业,单纯使用单个AWS账户是极度危险的(一旦某个子业务被攻破或代码泄露,整个公司的数据库与资产都会毁于一旦)。通过我们代理商开通的企业客户,我们都会免费指导其落地标准的『AWS Organizations多账号分层治理架构』:
1. 组织主账号与OU层级划分(Organizational Units)
在架构顶层设立管理主账号(Master Account),仅负责集中账单结算与顶级安全审计,坚决不在主账号中运行任何业务EC2或数据库。在主账号之下划分核心安全OU(Security OU)、生产环境OU(Production OU)和研发测试OU(Development OU)。每个OU下挂载完全独立的AWS子账号,实现物理级别的网络与数据彻底隔离。
2. SCP(服务控制策略)构筑终极防线
服务控制策略(Service Control Policies, SCP)是AWS组织维度的最高权力法则,其权限高于任何子账号的Root管理员。例如,企业可以通过SCP下发硬性策略:『禁止任何子账号在未授权的海外区域(如中东或非洲)创建EC2实例』、『严禁删除任何生产环境数据库快照与S3归档桶』、『强制所有EBS卷必须使用AWS KMS加密』。即使子账号的管理员凭据不慎泄露,黑客也无法突破SCP设定的钢铁防线!
3. IAM Identity Center (SSO) 统一身份与零长期密钥(Zero Long-term Keys)
告别在本地配置文件或代码中硬编码Root Access Key / Secret Key的原始危险做法。全面接入AWS IAM Identity Center,开发人员通过统一的企业单点登录门户,配合手机Authenticator动态MFA验证,按需获取临时安全令牌(STS Token)进行日常运维。人员离职时一键注销,权限秒级回收,彻底消灭内鬼与凭据泄露隐患。
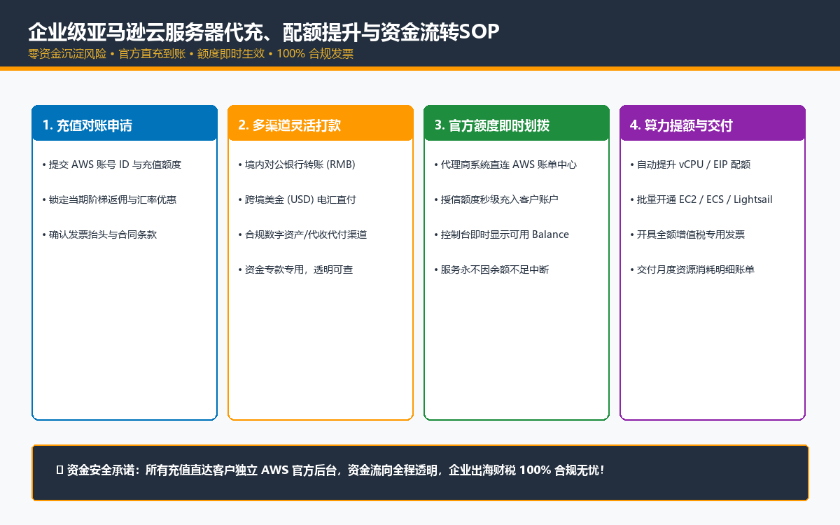
▲ 图:企业级亚马逊云服务器代充、配额提升与资金流转SOP
五、亚马逊服务器合规充值与配额提升(Quota Increase)全流程SOP
很多企业在实际运营亚马逊服务器时,最常遇到的两大痛点就是『充值断流』与『配额不足』。通过正规AWS代理商,这一过程将被极大简化并赋予专业保障:
1. 亚马逊服务器安全充值与额度流转闭环
• 【Step 1:提交充值意向与合同签订】:企业客户联系我们专属客户经理,确认充值金额并锁定当期大客户返点优惠及汇率政策,签署正规服务合同。
• 【Step 2:对公合规资金划转】:企业财务通过境内银行对公账户转账人民币(RMB)或境外电汇美金(USD),资金专款专用,流向清晰透明。
• 【Step 3:官方账单系统即时划拨】:代理商财务后台通过API与AWS官方Billing系统直接对接,授信额度秒级充入客户绑定的独立AWS企业账号,控制台余额实时同步更新。
• 【Step 4:发票开具与对账单交付】:当月充值完成后,我们为企业开具全额合规的增值税专用发票,并提供按项目拆分的精细化云资源消耗明细对账单。
2. 绿色通道提额攻略(EC2 vCPU / EIP / RDS Quota)
普通用户自行在AWS Service Quotas后台申请将EC2按需运行实例从默认的小规格提升至几百vCPU时,往往需要经历长达数天的英文邮件来回盘问。而作为官方核心代理商,我们拥有直通AWS原厂审核专员的绿色提额通道。只需协助客户整理清晰的业务架构图、流量预估报告与灾备方案,通常在数小时内即可顺利获批超大规格的算力配额,为企业大促与出海扩张保驾护航!
六、账号安全与风控排查高频FAQ
Q1: 我的亚马逊云账号突然收到风控邮件,提示需要验证身份(KYC),该如何处理?
答:如果是通过我们代理商开通的企业账号,请第一时间联系您的专属客户经理与架构师。我们将直接代表企业与AWS原厂风控及合规法务团队对接,提供合规的企业主体资质文件与代理商担保函,通常可以在几小时内迅速解除误判受限状态,避免业务遭受实质停机损失。
Q2: 为什么有些非正规买卖的账号声称可以享受几千美元的免费抵用金(AWS Credits)?能买吗?
答:千万不要买!黑产所谓的“大额Credits号”绝大多数是通过伪造初创企业资质、盗用孵化器邀请码或假冒开源项目申请的非法抵用金。AWS审计团队会定期进行全网回溯审查(Post-audit),一旦查实资质造假,不仅会立即作废所有Credits并追缴全额欠费,还会直接封禁账号并拉黑企业法人与域名信息。正规企业必须远离这种严重违规的“定时炸弹”。
Q3: 企业如何实现多个AWS子账号之间的资金共享与额度分配?
答:在AWS Organizations体系下,所有子账号的消费均由主账号统一合并计费(Consolidated Billing)。企业只需向代理商对公充值一次,资金额度即可在所有研发、测试和生产子账号之间按需共享;同时可通过AWS Budgets为每个子账号设定月度消费上限与飞书/钉钉/邮件告警,实现财务维度的精细化预算强管控。
如果需要更深入咨询了解可以联系全球代理上TG:@jinniuge 他们在云平台领域有更专业的知识和建议,他们有国际阿里云,国际腾讯云,国际华为云,aws亚马逊,谷歌云一级代理的渠道,客服1V1服务,支持免实名、免备案、免绑卡。开通即享专属VIP优惠、充值秒到账、官网下单享双重售后支持。不懂找他们就对了。
3 .0
